
 Помощник сценариста▸
 AI Приложения
 AI Новости
Чек-лист безопасности MCP: руководство по безопасности экосистемы ИИ-инструментов
小编 ·

Чек-лист безопасности MCP: руководство по безопасности экосистемы ИИ-инструментов
《MCP Чек-лист безопасности: ai инструментов — руководство по безопасности экосистемы》Введение
С быстрым развитием LLM, MCP как ключевой мост, соединяющий LLM с внешними инструментами и источниками данных, уже широко применяется в таких популярных AI-приложениях, как Claude Desktop, Cursor и других. Однако стремительное распространение MCP также приносит новые вызовы безопасности. В сценариях с множеством экземпляров и совместной работой нескольких компонентов архитектура MCP обнажает ряд рисков безопасности, особенно в чувствительных сценариях, связанных с транзакциями криптовалют или адаптацией пользовательских плагинов LLM.
«MCP Чек-лист безопасности: AI инструментов — руководство по безопасности экосистемы» — это документ, составленный и поддерживаемый компанией SlowMist (慢雾科技), целью которого является помощь разработчикам и пользователям в выявлении и предотвращении рисков безопасности, связанных с MCP (Model Context Protocol).
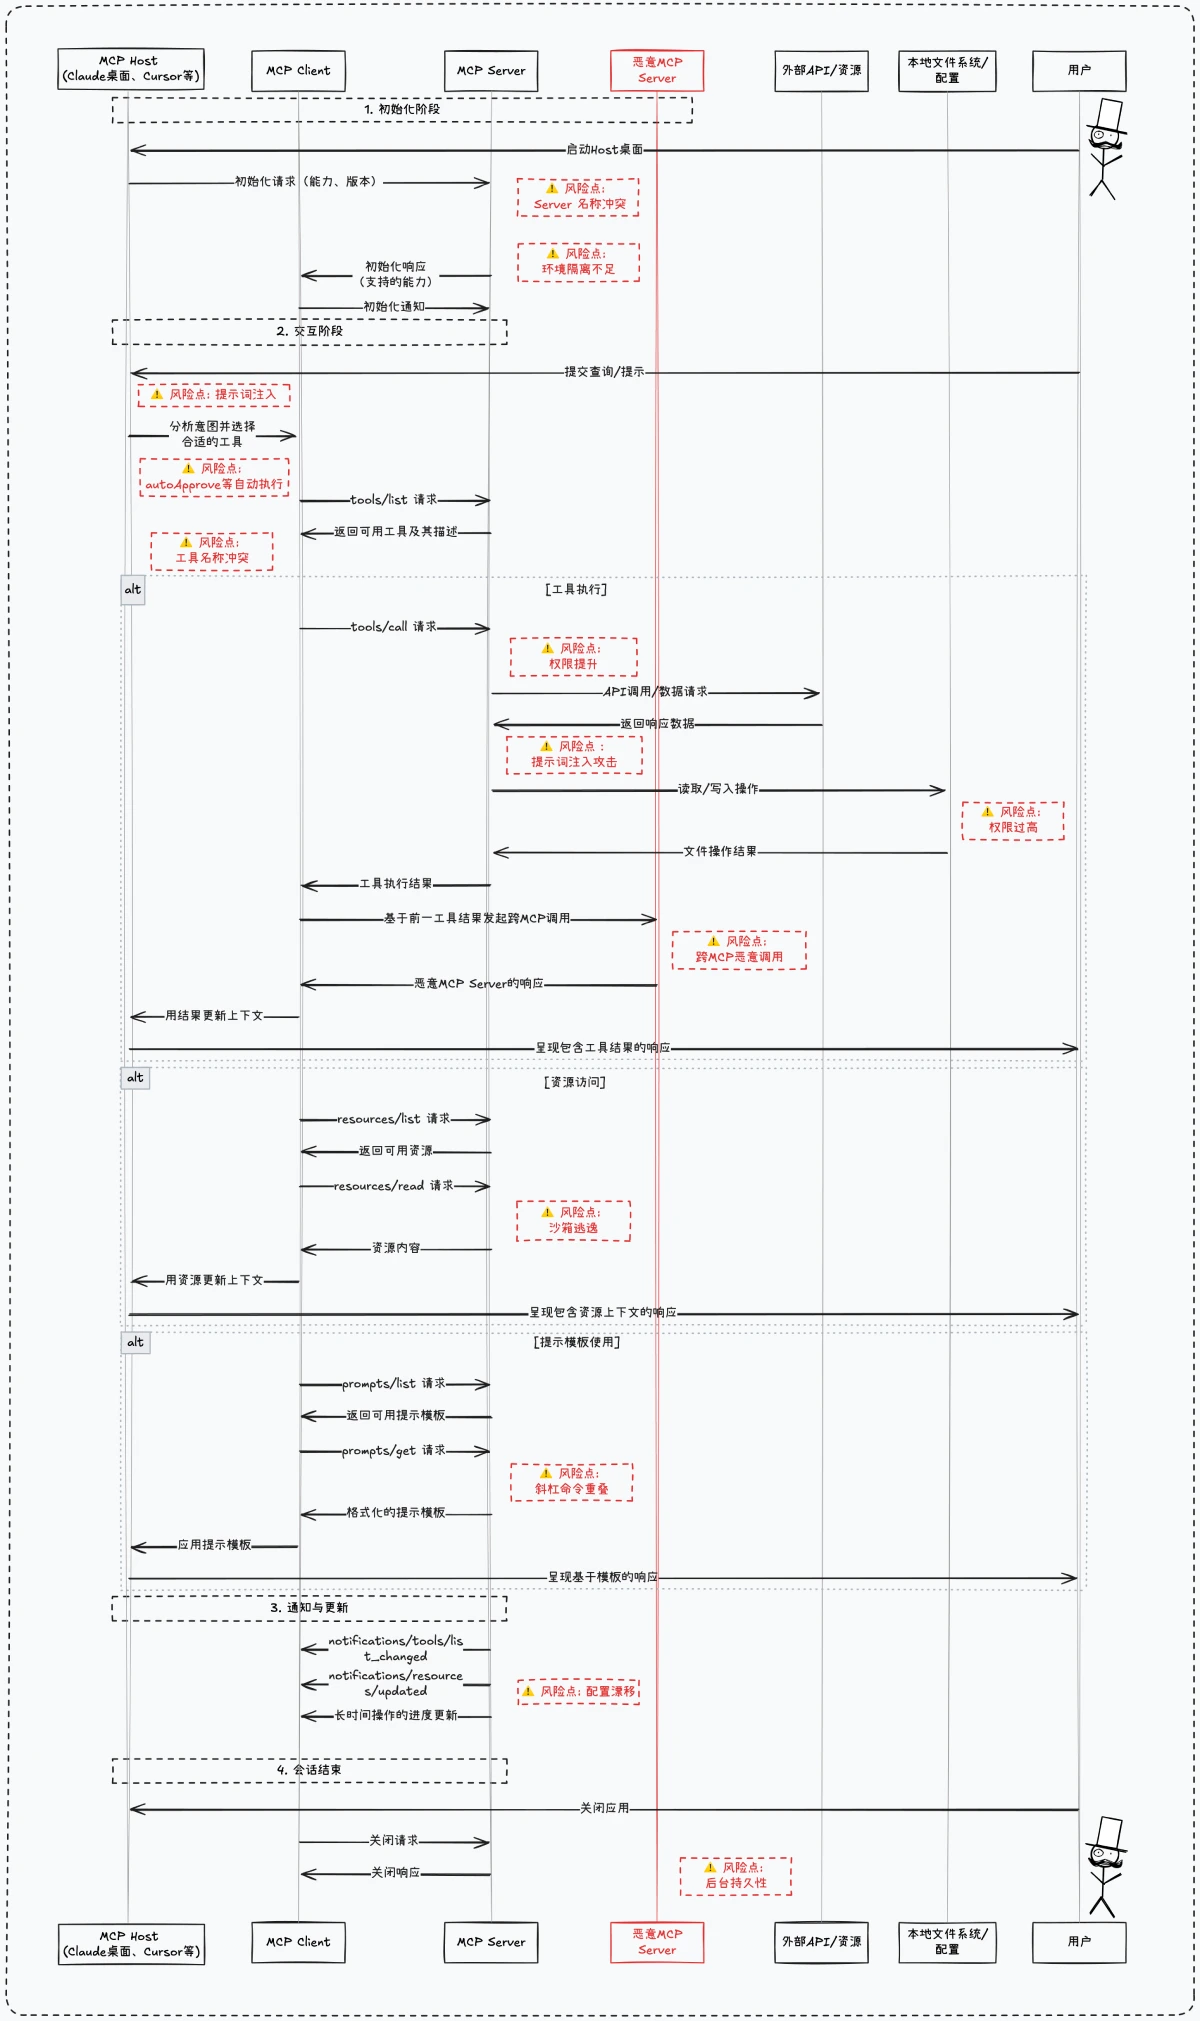
Безопасность MCP Server (MCP плагинов)
Безопасность API
Аутентификация и авторизация: обеспечьте строгий контроль доступа к API-интерфейсам, разрешая доступ только авторизованным пользователям или системам.
Валидация ввода: проводите строгую проверку всех входных данных для предотвращения атак инъекций.
Ограничение скорости: ограничивайте частоту запросов к API для предотвращения злоупотреблений.
Аутентификация и авторизация сервера
Механизм аутентификации: используйте надёжные механизмы аутентификации, такие как многофакторная аутентификация.
Политика авторизации: применяйте принцип минимальных привилегий, предоставляя только необходимые разрешения.
Управление фоновой персистентностью
Безопасность хранения данных: обеспечьте безопасность хранения данных, используйте шифрование для защиты конфиденциальных данных.
Резервное копирование и восстановление данных: регулярно создавайте резервные копии данных и обеспечивайте возможность быстрого восстановления.
Безопасность развёртывания и выполнения
Безопасная конфигурация: убедитесь, что конфигурация сервера соответствует лучшим практикам безопасности.
Мониторинг во время выполнения: отслеживайте состояние работы сервера в реальном времени, своевременно обнаруживая аномальное поведение.
Целостность кода и данных
Аудит кода: регулярно проводите аудит кода, чтобы убедиться в отсутствии уязвимостей безопасности.
Проверка целостности данных: используйте хеш-алгоритмы и другие технологии для проверки целостности данных.
Безопасность цепочки поставок
Управление зависимостями: убедитесь, что все зависимости являются доверенными, и регулярно обновляйте их для устранения известных уязвимостей.
Безопасность сторонних сервисов: оценивайте безопасность сторонних сервисов, чтобы они не создавали угроз безопасности.
Мониторинг и журналирование
Мониторинг в реальном времени: отслеживайте поведение системы в реальном времени, своевременно выявляя аномалии.
Журналирование: подробно записывайте журналы операций системы для последующего аудита.
Изоляция среды вызова
Песочница: используйте технологии песочницы для изоляции среды выполнения различных плагинов, чтобы предотвратить влияние вредоносных плагинов на другие компоненты.
Совместимость и безопасность платформы
Тестирование совместимости: убедитесь, что плагины безопасно работают на разных платформах.
Обновления безопасности: своевременно устанавливайте патчи безопасности платформы.
Безопасность данных и конфиденциальность
Шифрование данных: шифруйте конфиденциальные данные при хранении и передаче.
Защита конфиденциальности: обеспечьте конфиденциальность пользовательских данных и соблюдение соответствующих законов и нормативных актов.
Безопасность ресурсов (Resources Security)
Контроль доступа к ресурсам: ограничивайте права доступа к ресурсам, разрешая доступ только авторизованным пользователям.
Проверка целостности ресурсов: проверяйте целостность и происхождение ресурсов.
Безопасность реализации инструментов (Tools Security)
Аудит кода инструментов: регулярно проводите аудит кода инструментов, чтобы убедиться в отсутствии уязвимостей безопасности.
Мониторинг выполнения инструментов: отслеживайте состояние работы инструментов, своевременно выявляя аномальное поведение.
Безопасность MCP клиента / MCP HOST
Безопасность взаимодействия с пользователем
Валидация пользовательского ввода: проводите строгую проверку пользовательского ввода для предотвращения атак инъекций.
Механизм обратной связи с пользователем: предоставьте механизм обратной связи для своевременного выявления потенциальных проблем безопасности.
Контроль и мониторинг AI
Мониторинг поведения AI: отслеживайте поведение AI в реальном времени, чтобы предотвратить аномальные действия.
Управление разрешениями AI: ограничивайте разрешения AI, чтобы он не мог выполнять опасные операции.
Безопасность локального хранилища
Шифрование данных: шифруйте данные, хранящиеся локально.
Контроль доступа к хранилищу: ограничивайте права доступа к локальному хранилищу.
Безопасность приложений
Аудит кода: регулярно проводите аудит кода приложения, чтобы убедиться в отсутствии уязвимостей безопасности.
Обновления безопасности: своевременно устанавливайте патчи безопасности приложения.
Аутентификация и авторизация клиента
Механизм аутентификации: используйте надёжные механизмы аутентификации, такие как многофакторная аутентификация.
Политика авторизации: применяйте принцип минимальных привилегий, предоставляя только необходимые разрешения.
Управление MCP Tools и Servers
Управление плагинами: строго контролируйте установку и обновление плагинов, обеспечивая их доверенное происхождение.
Управление серверами: обеспечьте безопасную конфигурацию и рабочее состояние серверов.
Промпт безопасность
Фильтрация промптов: отфильтровывайте вредоносную или конфиденциальную информацию в промптах.
Аудит промптов: регулярно проводите аудит использования промптов.
Журналы и аудит
Подробное журналирование: записывайте журналы операций системы для последующего аудита.
Анализ журналов: регулярно анализируйте журналы для выявления потенциальных проблем безопасности.
Аутентификация сервера и безопасность связи
Аутентификация сервера: убедитесь, что механизм аутентификации сервера безопасен.
Шифрование связи: используйте протоколы шифрования (например, TLS) для защиты данных при передаче.
Хранение и управление токенами разрешений
Шифрованное хранение токенов: храните токены в зашифрованном виде.
Управление разрешениями токенов: строго управляйте разрешениями токенов, применяя принцип минимальных привилегий.
Управление автоматическим одобрением (autoApprove)
Ограничение автоматического одобрения: ограничивайте область автоматического одобрения, чтобы предотвратить вредоносные действия.
Безопасность сэмплирования (Sampling Security)
Защита данных сэмплирования: обеспечьте безопасность данных сэмплирования, чтобы предотвратить утечку данных.
Безопасность адаптации и вызова MCP на различных LLM
Безопасное выполнение LLM
Изоляция среды выполнения: используйте технологии песочницы для изоляции среды выполнения LLM.
Мониторинг выполнения: отслеживайте состояние выполнения LLM в реальном времени, предотвращая аномальное поведение.
Мультимодальная безопасность
Фильтрация мультимодального контента: отфильтровывайте вредоносную или конфиденциальную информацию в мультимодальном контенте (например, вредоносные промпты на изображениях).
Безопасность в сценариях с множеством MCP
Управление несколькими экземплярами: строго контролируйте работу нескольких экземпляров MCP, предотвращая влияние вредоносных экземпляров на другие.
Изоляция экземпляров: используйте технологии песочницы для изоляции сред выполнения различных экземпляров.
Особые аспекты безопасности MCP, связанные с криптовалютой
Управление кошельками: строго контролируйте права доступа к криптовалютным кошелькам, чтобы предотвратить их кражу.
Безопасность транзакций: обеспечьте безопасность криптовалютных транзакций, предотвращая их подделку.
До многосторонних механизмов сотрудничества MCP и ключевых аспектов безопасности в конкретных областях (например, в сценариях с криптовалютами). Реализация этих мер безопасности позволяет эффективно повысить общую стабильность и управляемость системы MCP, обеспечивая синхронную защиту безопасности AI-приложений на фоне их стремительного развития.
github:https://github.com/slowmist/MCP-Security-Checklist









