
 脚本プランナー▸
 AIアプリ
 AIニュース
OpenDeRisk:24時間体制のアプリケーションシステム向けAIデジタル運用アシスタント
小编 ·

OpenDeRisk:24時間体制のアプリケーションシステム向けAIデジタル運用アシスタント
OpenDeRiskとは?
OpenDeRisk は 7×24 時間のリスクインテリジェントシステムで、まるでデジタル運用アシスタントのように、いつでもアプリケーションシステムの問題解決を支援し、人と協力して作業することができます。すべてのアプリケーションシステムに、このようなデジタル管家(デジタル管家)が常駐し、システムの安全を守り続けることを願っています。
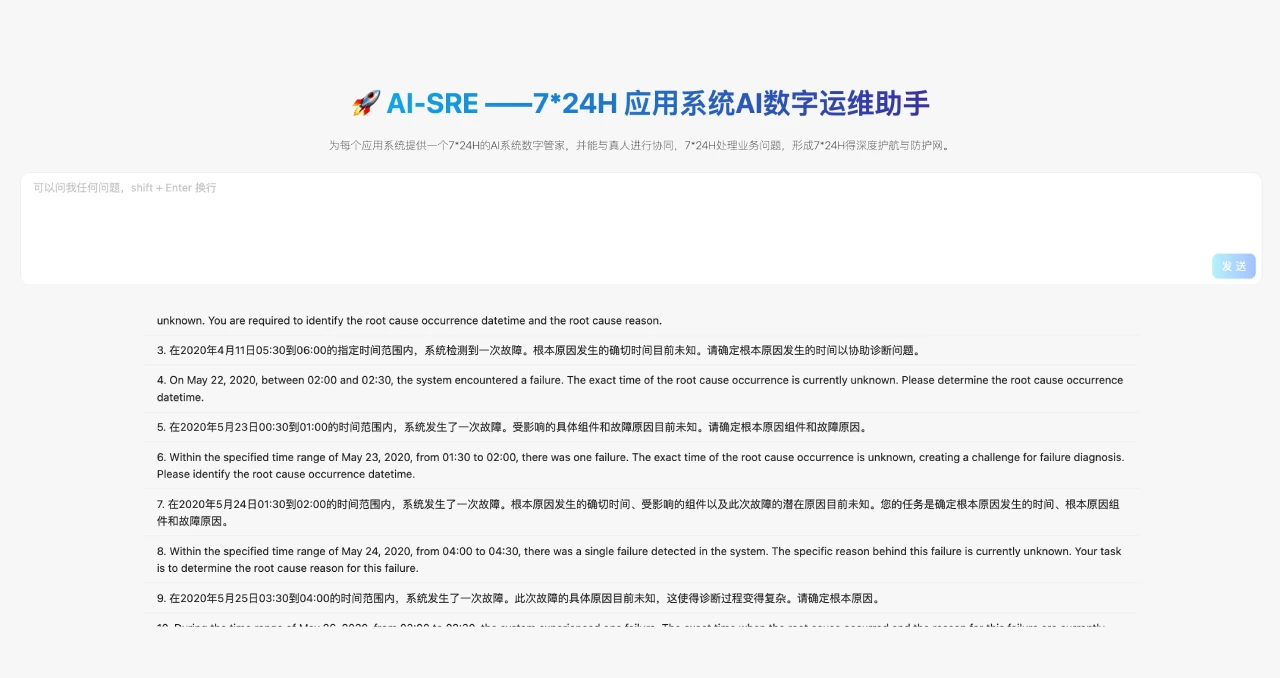
OpenDeRiskのプロジェクト特徴
深層研究による根本原因分析(DeepResearch RCA):ログ、トレース、コードを深く分析することで、問題の根本原因を迅速に特定します。
可視化されたエビデンスチェーン:診断プロセスとエビデンスチェーンを包括的に表示し、診断結果を明確で分かりやすくします。
マルチエージェント連携:SRE-Agent、Code-Agent、ReportAgent、Vis-Agent、Data-Agent などが連携し、リスク分析と診断を共同で完了します。
オープンソースアーキテクチャ:OpenDeRisk のアーキテクチャは完全にオープン化されており、オープンソースプロジェクトでの利用や統合が容易です。
OpenDeRiskの技術実装
データレイヤー:GitHub から大規模な OpenRCA データセット(約 20GB)を取得し、ローカルで処理および分析を行います。
ロジックレイヤー:マルチエージェントアーキテクチャを採用しており、SRE-Agent、Code-Agent などのエージェント間の連携を通じて、根本原因の深層分析を共同で完了します。
可視化レイヤー:Vis プロトコルを使用して、処理プロセス全体とエビデンスチェーンを動的にレンダリングします。
インストールと設定
uv のインストール:
curl -LsSf https://astral.sh/uv/install.sh | sh
依存パッケージのインストール:
uv sync --all-packages --frozen \
--extra "base" \
--extra "proxy_openai" \
--extra "rag" \
--extra "storage_chromadb" \
--extra "client" \
--index-url=https://pypi.tuna.tsinghua.edu.cn/simple
derisk-proxy-deepseek.toml ファイル内の API_KEY を設定し、以下のコマンドを実行して起動します:
uv run python packages/derisk-app/src/derisk_app/derisk_server.py --config configs/derisk-proxy-deepseek.toml
http://localhost:7777 にアクセスして実行結果を確認してください。
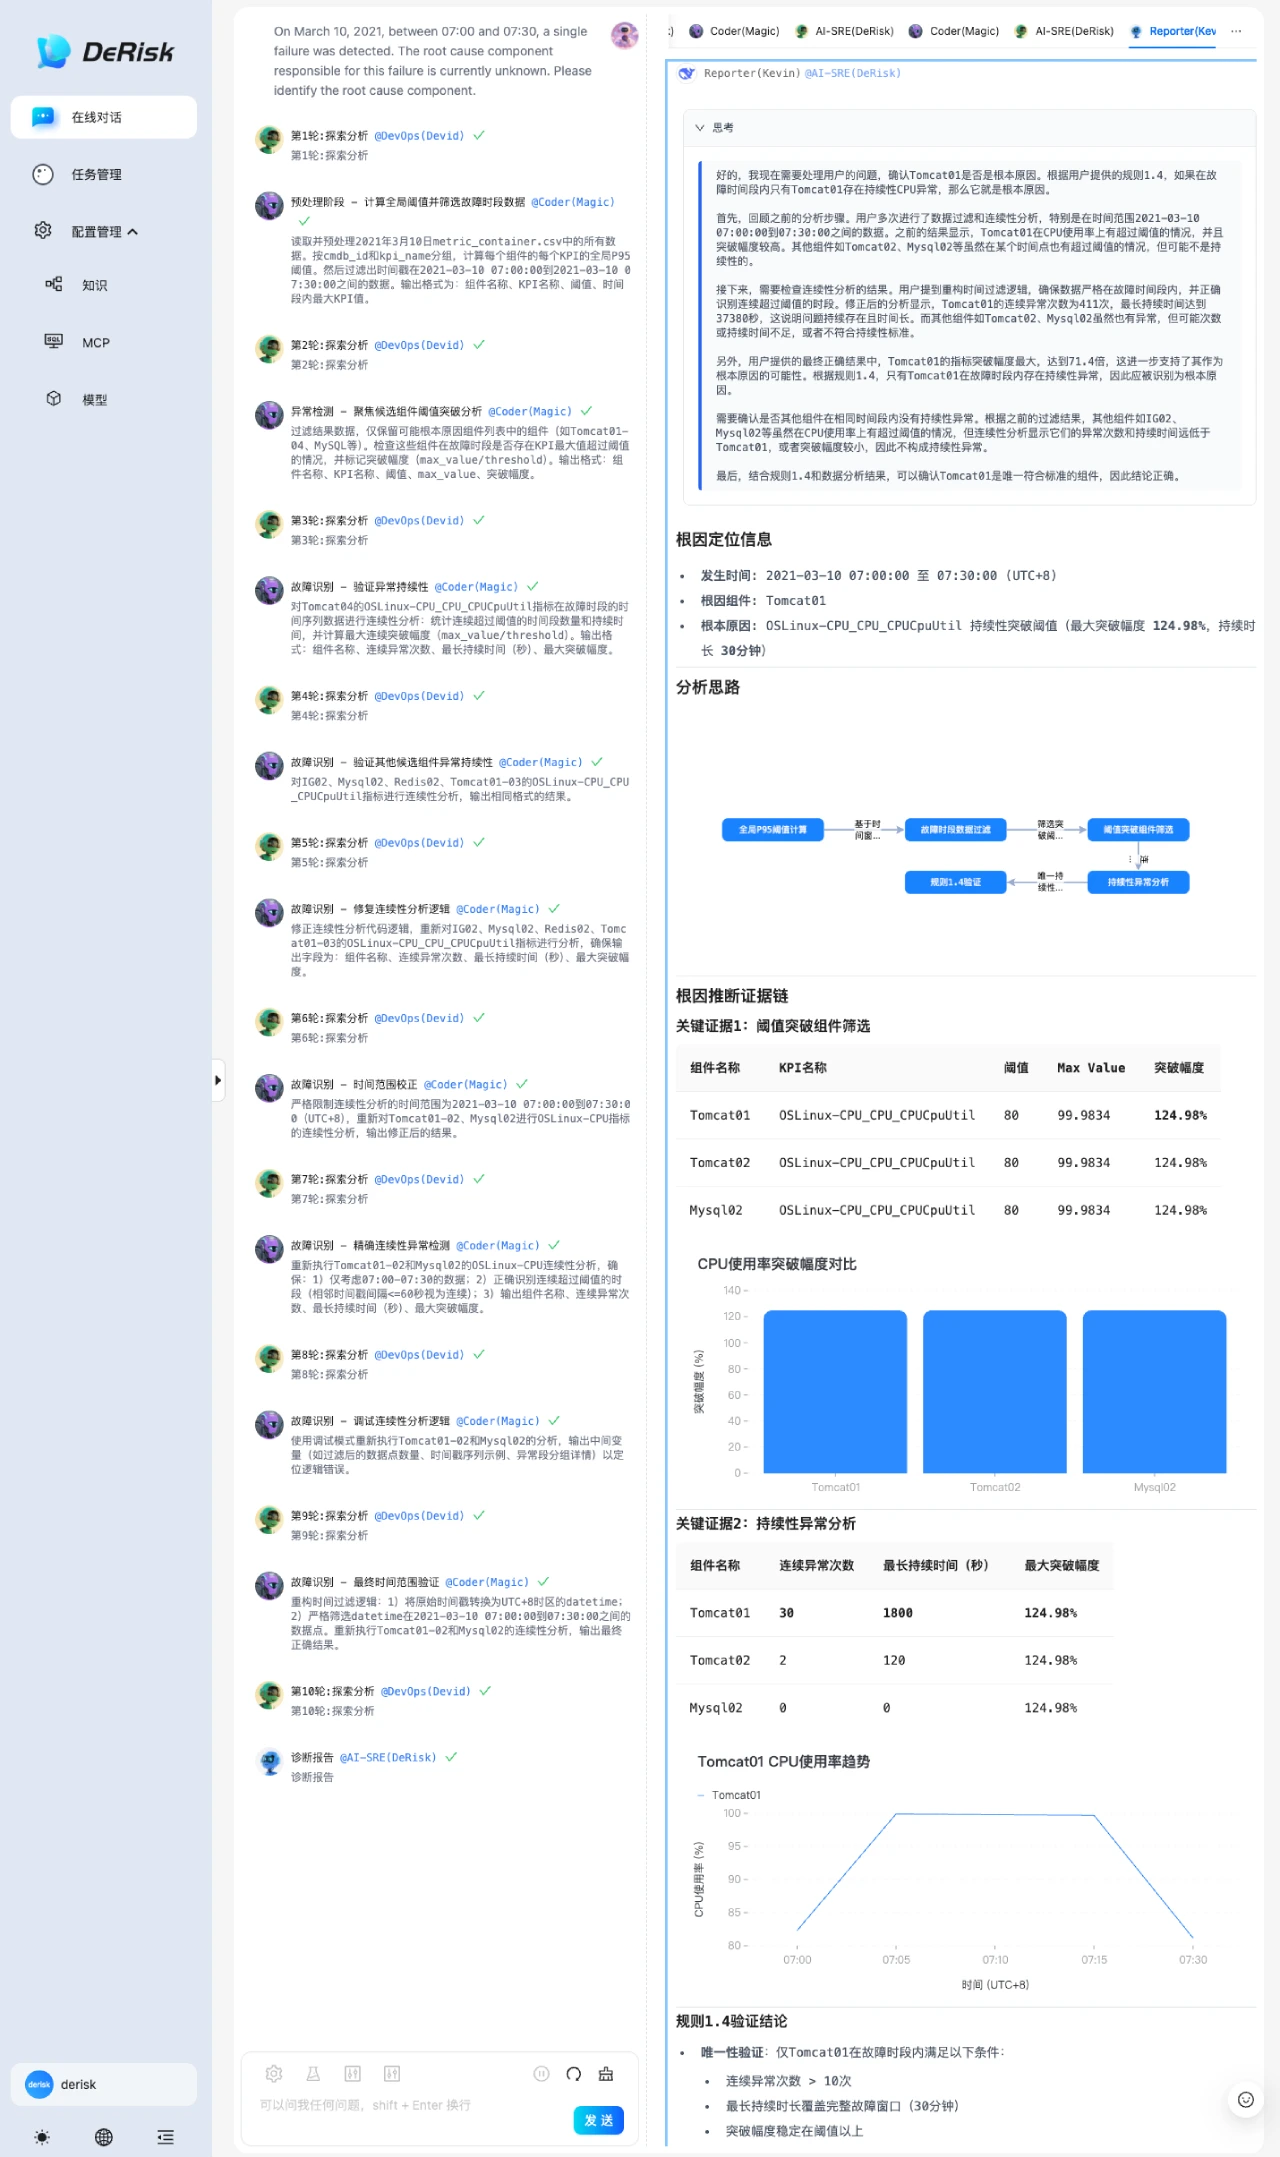
OpenDeRiskの優位性
包括的なオープンソースアーキテクチャ:完全なオープンソースコードとアーキテクチャを提供し、ユーザーが自由にカスタマイズおよび統合できるようにします。
ディープラーニングの応用:ディープラーニング技術を深く応用し、根本原因分析の精度を向上させています。
可視化されたユーザー体験:可視化手法により、診断プロセスがより直感的になり、理解や操作が容易になります。
コミュニティサポート:活発なコミュニティがあり、優れた技術サポートとユーザー交流環境を提供します。
関連リンク
https://github.com/derisk-ai/OpenDerisk









