
 脚本プランナー▸
 AIアプリ
 AIニュース
MCPセキュリティチェックリスト:AIツールエコシステムのセキュリティガイド
小编 ·

MCPセキュリティチェックリスト:AIツールエコシステムのセキュリティガイド
《MCP セキュリティチェックリスト:ai ツールエコシステムセキュリティガイド》について
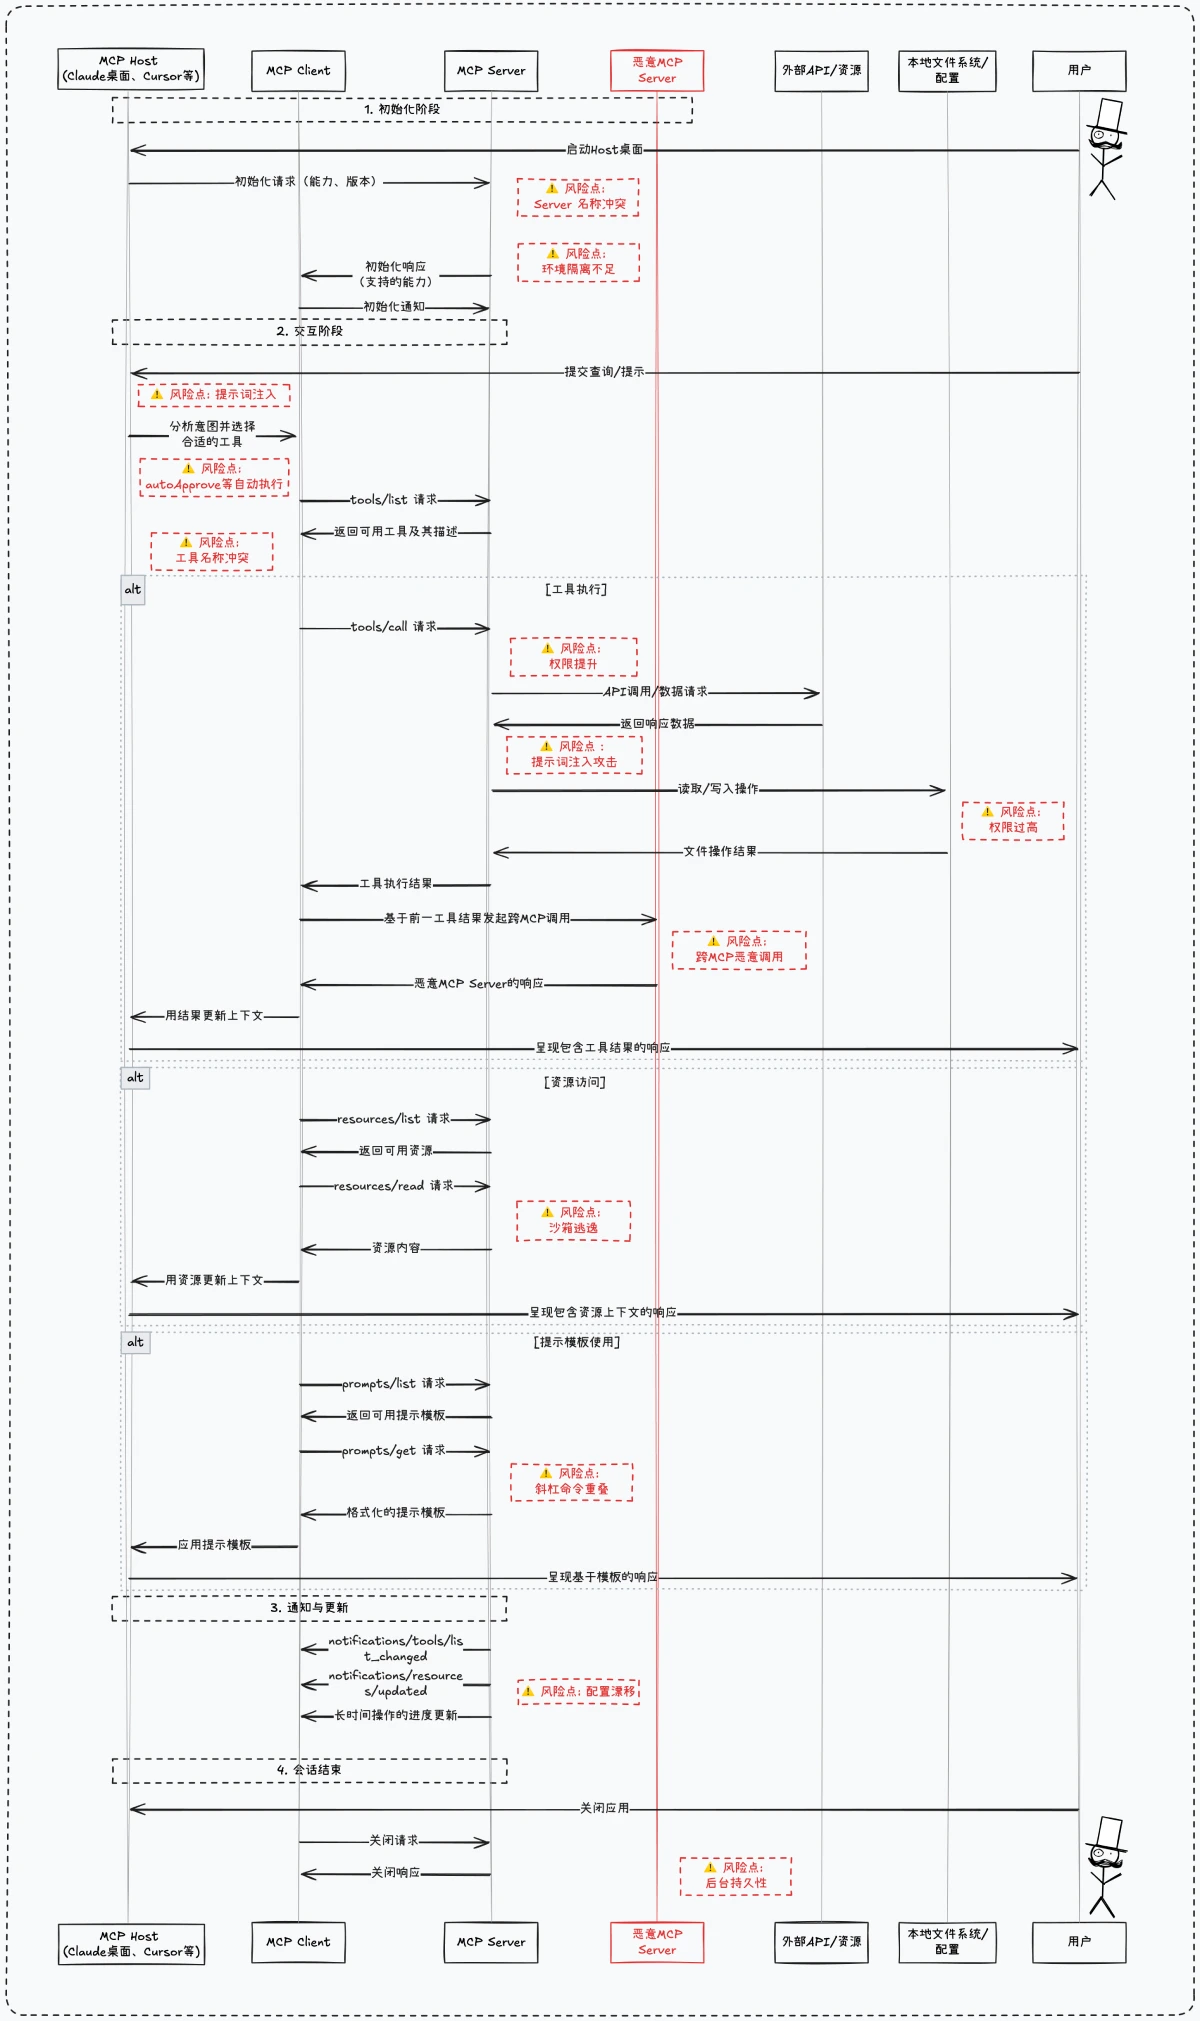
LLMの急速な発展に伴い、MCPはLLMと外部ツール・データソースを接続する重要な橋渡し役として、Claude Desktop、Cursorなどの主要なAIアプリケーションで広く利用されています。しかし、MCPの急速な普及は新たなセキュリティ課題ももたらしています。複数インスタンスや複数コンポーネントが協調して動作するシナリオにおいて、MCPアーキテクチャは一連のセキュリティリスクを露呈しており、特に暗号通貨取引やLLMカスタムプラグインのアダプテーションなどの機微なシナリオでは顕著です。
《MCP セキュリティチェックリスト:AI ツールエコシステムセキュリティガイド》は、慢霧科技(SlowMist)が作成・メンテナンスしているドキュメントであり、MCP(Model Context Protocol)に関連するセキュリティリスクを、開発者やユーザーが特定し防范することを目的としています。
MCP Server(MCPプラグイン)セキュリティ
API セキュリティ
認証と認可:APIインターフェースへのアクセス権限を厳格に管理し、認可されたユーザーまたはシステムのみがアクセスできるようにする。
入力検証:すべての入力に対して厳格な検証を行い、インジェクション攻撃を防ぐ。
レート制限:APIリクエストの頻度を制限し、悪用を防止する。
Server 認証と認可
認証メカニズム:多要素認証など、強固な認証メカニズムを採用する。
認可ポリシー:最小権限の原則を実施し、必要な権限のみを付与する。
バックグラウンド永続性制御
データストレージセキュリティ:データストレージのセキュリティを確保し、暗号化技術を使用して機微なデータを保護する。
データバックアップと復旧:定期的にデータをバックアップし、迅速に復旧できるようにする。
デプロイとランタイムセキュリティ
セキュリティ設定:サーバーの設定がセキュリティのベストプラクティスに準拠していることを確認する。
ランタイム監視:サーバーの稼働状態をリアルタイムで監視し、異常な動作を速やかに発見する。
コードとデータの完全性
コード監査:定期的にコード監査を実施し、コードにセキュリティ脆弱性がないことを確認する。
データ完全性の検証:ハッシュアルゴリズムなどの技術を使用してデータの完全性を検証する。
サプライチェーンセキュリティ
依存関係管理:すべての依存項目が信頼できるものであることを確認し、既知の脆弱性を修正するために定期的に依存項目を更新する。
サードパーティサービスのセキュリティ:サードパーティサービスのセキュリティを評価し、セキュリティリスクを導入しないことを確認する。
監視とログ記録
リアルタイム監視:システムの動作をリアルタイムで監視し、異常を速やかに発見する。
ログ記録:事後監査を容易にするために、システム操作ログを詳細に記録する。
呼び出し環境の隔離
サンドボックス環境:サンドボックス技術を使用して異なるプラグインの実行環境を隔離し、悪意のあるプラグインが他のコンポーネントに影響を与えるのを防ぐ。
プラットフォーム互換性とセキュリティ
互換性テスト:プラグインが異なるプラットフォームで安全に動作することを確認する。
セキュリティアップデート:プラットフォームのセキュリティパッチを速やかに適用する。
データセキュリティとプライバシー
データ暗号化:機微なデータを暗号化して保存・伝送する。
プライバシー保護:ユーザーデータのプライバシーを確保し、関連する法令・規制を遵守する。
リソースセキュリティ(Resources Security)
リソースアクセス制御:リソースへのアクセス権限を制限し、認可されたユーザーのみがアクセスできるようにする。
リソース完全性の検証:リソースの完全性と出所を検証する。
ツール実装セキュリティ(Tools Security)
ツールコード監査:ツールコードを定期的に監査し、セキュリティ脆弱性がないことを確認する。
ツールランタイム監視:ツールの稼働状態を監視し、異常な動作を速やかに発見する。
MCP クライアント/MCP HOST セキュリティ
ユーザーインタラクションセキュリティ
ユーザー入力検証:ユーザー入力に対して厳格な検証を行い、インジェクション攻撃を防ぐ。
ユーザーフィードバックメカニズム:ユーザーフィードバックメカニズムを提供し、潜在的なセキュリティ問題を速やかに発見する。
AI 制御と監視
AI 行動監視:AI の行動をリアルタイムで監視し、異常な行動を防ぐ。
AI 権限管理:AI の権限を制限し、危険な操作の実行を防ぐ。
ローカルストレージセキュリティ
データ暗号化:ローカルストレージのデータを暗号化する。
ストレージアクセス制御:ローカルストレージへのアクセス権限を制限する。
アプリケーションセキュリティ
コード監査:アプリケーションコードを定期的に監査し、セキュリティ脆弱性がないことを確認する。
セキュリティアップデート:アプリケーションのセキュリティパッチを速やかに適用する。
クライアント認証と認可
認証メカニズム:多要素認証など、強固な認証メカニズムを採用する。
認可ポリシー:最小権限の原則を実施し、必要な権限のみを付与する。
MCP Tools と Servers 管理
プラグイン管理:プラグインのインストールと更新を厳格に管理し、プラグインの出所が信頼できるものであることを確認する。
サーバー管理:サーバーのセキュリティ設定と稼働状態を確保する。
プロンプトセキュリティ
プロンプトフィルタリング:プロンプト内の有害または機微な情報をフィルタリングする。
プロンプト監査:プロンプトの使用状況を定期的に監査する。
ログと監査
詳細なログ記録:事後監査を容易にするために、システム操作ログを記録する。
ログ分析:定期的にログを分析し、潜在的なセキュリティ問題を発見する。
Server 検証と通信セキュリティ
サーバー検証:サーバーの認証メカニズムが安全であることを確認する。
通信暗号化:TLSなどの暗号化プロトコルを使用して通信データを保護する。
権限 Token の保存と管理
Token暗号化保存:Tokenを暗号化して保存する。
Token権限管理:Tokenの権限を厳格に管理し、最小権限の原則を実施する。
自動承認(autoApprove)制御
自動承認の制限:自動承認の範囲を制限し、悪意のある操作を防ぐ。
サンプリングセキュリティ(Sampling Security)
サンプリングデータ保護:サンプリングデータのセキュリティを確保し、データ漏洩を防ぐ。
異なる LLM における MCP のアダプテーションと呼び出しセキュリティ
LLM の安全な実行
実行環境の隔離:サンドボックス技術を使用してLLMの実行環境を隔離する。
実行監視:LLMの実行状態をリアルタイムで監視し、異常な行動を防ぐ。
マルチモーダルセキュリティ
マルチモーダルコンテンツフィルタリング:マルチモーダルコンテンツ内の有害または機微な情報(画像内の悪意のあるプロンプトなど)をフィルタリングする。
複数 MCP シナリオのセキュリティ
複数インスタンス管理:複数のMCPインスタンスの稼働を厳格に管理し、悪意のあるインスタンスが他のインスタンスに影響を与えるのを防ぐ。
インスタンス隔離:サンドボックス技術を使用して異なるインスタンスの実行環境を隔離する。
暗号通貨関連 MCP 特有のセキュリティポイント
ウォレット管理:暗号通貨ウォレットへのアクセス権限を厳格に管理し、ウォレットの盗難を防ぐ。
取引セキュリティ:暗号通貨取引のセキュリティを確保し、取引の改ざんを防ぐ。
多MCP協業メカニズムおよび特定領域(暗号通貨シナリオなど)のセキュリティ要点について扱いました。これらのセキュリティ対策を徹底することで、MCPシステム全体の安定性と制御性を効果的に向上させ、AIアプリケーションの急速な発展に合わせてセキュリティも確実に確保することができます。
github:https://github.com/slowmist/MCP-Security-Checklist









