
 Asistente de guiones▸
 Apps AI
 Noticias AI
Lista de verificación de seguridad de MCP: guía de seguridad para el ecosistema de herramientas de IA
小编 ·

Lista de verificación de seguridad de MCP: guía de seguridad para el ecosistema de herramientas de IA
Introducción a «MCP Lista de verificación de seguridad: ai herramientas Guía de seguridad del ecosistema»
Con el rápido desarrollo de los LLM, el MCP, como puente clave que conecta los LLM con herramientas externas y fuentes de datos, se ha utilizado ampliamente en aplicaciones de IA populares como Claude Desktop y Cursor. Sin embargo, la rápida adopción del MCP también ha traído nuevos desafíos de seguridad. En escenarios donde múltiples instancias y componentes colaboran, la arquitectura del MCP expone una serie de riesgos de seguridad, especialmente en escenarios sensibles que involucran transacciones de criptomonedas o la adaptación de plugins personalizados para LLM.
«MCP Lista de verificación de seguridad: Guía de seguridad del ecosistema de herramientas de IA» es un documento elaborado y mantenido por SlowMist Technology, cuyo objetivo es ayudar a desarrolladores y usuarios a identificar y prevenir los riesgos de seguridad relacionados con MCP (Model Context Protocol).
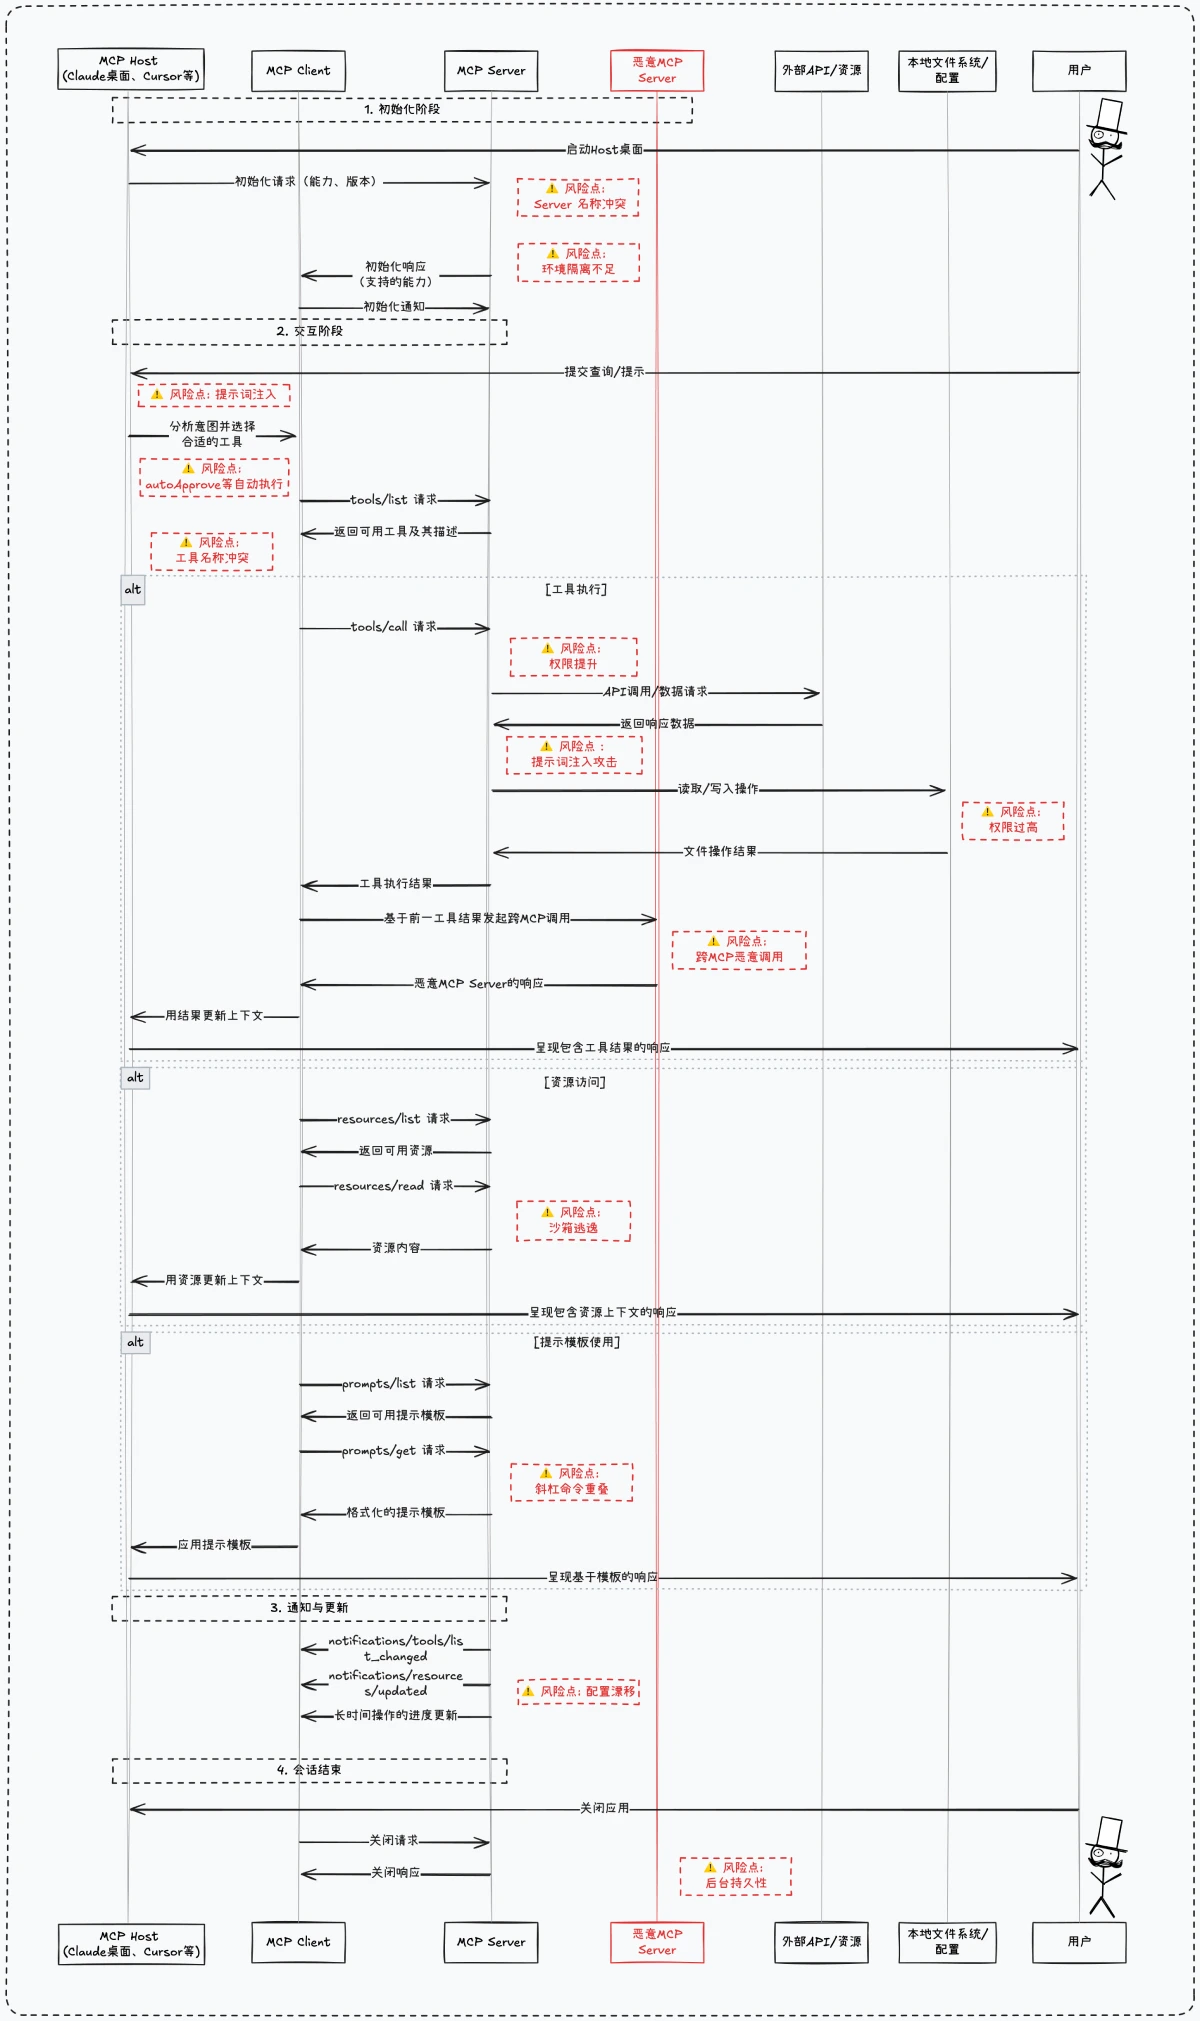
Seguridad del Servidor MCP (plugin MCP)
Seguridad de la API
Autenticación y autorización: Asegúrese de que los permisos de acceso a la interfaz API estén estrictamente controlados, permitiendo solo el acceso a usuarios o sistemas autorizados.
Validación de entradas: Realice una validación estricta de todas las entradas para prevenir ataques de inyección.
Limitación de tasa: Limite la frecuencia de las solicitudes a la API para evitar el abuso.
Autenticación y autorización del servidor
Mecanismos de autenticación: Utilice mecanismos de autenticación sólidos, como la autenticación multifactor.
Política de autorización: Aplique el principio de mínimo privilegio, otorgando únicamente los permisos necesarios.
Control de persistencia en segundo plano
Seguridad del almacenamiento de datos: Asegúrese de la seguridad del almacenamiento de datos, utilizando tecnologías de cifrado para proteger los datos confidenciales.
Respaldo y recuperación de datos: Realice copias de seguridad de los datos con regularidad y asegúrese de que puedan recuperarse rápidamente.
Seguridad en la implementación y el tiempo de ejecución
Configuración segura: Asegúrese de que la configuración del servidor cumpla con las mejores prácticas de seguridad.
Monitoreo en tiempo de ejecución: Supervise en tiempo real el estado de ejecución del servidor para detectar comportamientos anómalos de manera oportuna.
Integridad del código y los datos
Auditoría de código: Realice auditorías de código periódicamente para asegurarse de que no existan vulnerabilidades de seguridad.
Verificación de integridad de los datos: Utilice algoritmos hash y otras técnicas para verificar la integridad de los datos.
Seguridad de la cadena de suministro
Gestión de dependencias: Asegúrese de que todas las dependencias sean confiables y actualícelas periódicamente para corregir vulnerabilidades conocidas.
Seguridad de servicios de terceros: Evalúe la seguridad de los servicios de terceros para asegurarse de que no introduzcan riesgos de seguridad.
Monitoreo y registro
Monitoreo en tiempo real: Supervise en tiempo real el comportamiento del sistema para detectar anomalías de inmediato.
Registro de logs: Registre detalladamente los logs de operaciones del sistema para facilitar auditorías posteriores.
Aislamiento del entorno de invocación
Entorno sandbox: Utilice tecnología de sandbox para aislar los entornos de ejecución de los distintos plugins, evitando que plugins maliciosos afecten a otros componentes.
Compatibilidad y seguridad de la plataforma
Pruebas de compatibilidad: Asegúrese de que los plugins puedan ejecutarse de forma segura en diferentes plataformas.
Actualizaciones de seguridad: Aplique puntualmente los parches de seguridad de la plataforma.
Seguridad y privacidad de los datos
Cifrado de datos: Cifre los datos confidenciales tanto en reposo como en tránsito.
Protección de la privacidad: Garantice la privacidad de los datos de los usuarios y cumpla con las leyes y regulaciones aplicables.
Seguridad de los recursos (Resources Security)
Control de acceso a los recursos: Restrinja los permisos de acceso a los recursos, permitiendo únicamente el acceso a usuarios autorizados.
Verificación de integridad de los recursos: Verifique la integridad y el origen de los recursos.
Seguridad de la implementación de herramientas (Tools Security)
Auditoría del código de las herramientas: Audite periódicamente el código de las herramientas para asegurarse de que no existan vulnerabilidades de seguridad.
Monitoreo en tiempo de ejecución de las herramientas: Supervise el estado de ejecución de las herramientas para detectar comportamientos anómalos de manera oportuna.
Seguridad del cliente MCP / MCP HOST
Seguridad en la interacción con el usuario
Validación de entradas del usuario: Realice una validación estricta de las entradas del usuario para prevenir ataques de inyección.
Mecanismo de retroalimentación del usuario: Proporcione un mecanismo de retroalimentación para detectar oportunamente posibles problemas de seguridad.
Control y monitoreo de la IA
Monitoreo del comportamiento de la IA: Supervise en tiempo real el comportamiento de la IA para prevenir acciones anómalas.
Gestión de permisos de la IA: Restrinja los permisos de la IA para evitar que ejecute operaciones peligrosas.
Seguridad del almacenamiento local
Cifrado de datos: Cifre los datos almacenados localmente.
Control de acceso al almacenamiento: Restrinja los permisos de acceso al almacenamiento local.
Seguridad de la aplicación
Auditoría de código: Audite periódicamente el código de la aplicación para asegurarse de que no existan vulnerabilidades de seguridad.
Actualizaciones de seguridad: Aplique puntualmente los parches de seguridad de la aplicación.
Autenticación y autorización del cliente
Mecanismos de autenticación: Utilice mecanismos de autenticación sólidos, como la autenticación multifactor.
Política de autorización: Aplique el principio de mínimo privilegio, otorgando únicamente los permisos necesarios.
Gestión de MCP Tools y Servers
Gestión de plugins: Gestione estrictamente la instalación y actualización de los plugins, asegurándose de que su origen sea confiable.
Gestión de servidores: Asegúrese de la configuración segura y el correcto estado de ejecución de los servidores.
Seguridad de los prompts
Filtrado de prompts: Filtre la información dañina o sensible presente en los prompts.
Auditoría de prompts: Audite periódicamente el uso de los prompts.
Logs y auditoría
Registro detallado de logs: Registre los logs de operaciones del sistema para facilitar auditorías posteriores.
Análisis de logs: Analice los logs periódicamente para detectar posibles problemas de seguridad.
Verificación del servidor y seguridad de la comunicación
Verificación del servidor: Asegúrese de que los mecanismos de autenticación de identidad del servidor sean seguros.
Cifrado de la comunicación: Utilice protocolos cifrados (como TLS) para proteger los datos en la comunicación.
Almacenamiento y gestión de tokens de permisos
Almacenamiento cifrado de tokens: Cifre los tokens al almacenarlos.
Gestión de permisos de tokens: Gestione estrictamente los permisos de los tokens, aplicando el principio de mínimo privilegio.
Control de aprobación automática (autoApprove)
Restricción de la aprobación automática: Limite el alcance de la aprobación automática para evitar operaciones maliciosas.
Seguridad del muestreo (Sampling Security)
Protección de los datos muestreados: Asegúrese de la seguridad de los datos muestreados para prevenir filtraciones.
Seguridad en la adaptación e invocación de MCP en distintos LLM
Ejecución segura del LLM
Aislamiento del entorno de ejecución: Utilice tecnología de sandbox para aislar el entorno de ejecución del LLM.
Monitoreo de la ejecución: Supervise en tiempo real el estado de ejecución del LLM para prevenir comportamientos anómalos.
Seguridad multimodal
Filtrado de contenido multimodal: Filtre la información dañina o sensible en el contenido multimodal (por ejemplo, prompts maliciosos en imágenes).
Seguridad en escenarios con múltiples MCP
Gestión de múltiples instancias: Gestione estrictamente la ejecución de múltiples instancias de MCP para evitar que instancias maliciosas afecten a otras.
Aislamiento de instancias: Utilice tecnología de sandbox para aislar los entornos de ejecución de las distintas instancias.
Puntos de seguridad específicos del MCP relacionado con criptomonedas
Gestión de wallets: Gestione estrictamente los permisos de acceso a las wallets de criptomonedas para evitar su robo.
Seguridad de las transacciones: Asegúrese de la seguridad de las transacciones de criptomonedas para prevenir su manipulación.
a los mecanismos de colaboración multi-MCP y los puntos clave de seguridad en escenarios específicos (como el de las criptomonedas). Mediante la implementación de estas medidas de seguridad, se puede mejorar eficazmente la estabilidad general y la controlabilidad del sistema MCP, garantizando que, junto con el rápido avance de las aplicaciones de IA, la seguridad también quede protegida de forma sincronizada.
github:https://github.com/slowmist/MCP-Security-Checklist









