
 Drehbuch-Assistent▸
 AI Apps
 AI Nachrichten
MCP-Sicherheits-Checkliste: Sicherheitsleitfaden für das KI-Tool-Ökosystem
小编 ·

MCP-Sicherheits-Checkliste: Sicherheitsleitfaden für das KI-Tool-Ökosystem
Einführung in „MCP Sicherheits-Checkliste: AI-Tool-Ökosystem-Sicherheitsleitfaden"
Mit der rasanten Entwicklung von LLMs hat sich MCP als zentrale Brücke zwischen LLMs und externen Tools sowie Datenquellen etabliert und wird häufig in gängigen KI-Anwendungen wie Claude Desktop und Cursor eingesetzt. Die schnelle Verbreitung von MCP bringt jedoch auch neue Sicherheitsherausforderungen mit sich. In Szenarien, in denen mehrere Instanzen und Komponenten zusammenarbeiten, weist die MCP-Architektur eine Reihe von Sicherheitsrisiken auf – insbesondere in sensiblen Anwendungsfällen wie Kryptowährungstransaktionen oder der Anpassung benutzerdefinierter LLM-Plugins.
Die „MCP-Sicherheits-Checkliste: AI-Tool-Ökosystem-Sicherheitsleitfaden" ist ein Dokument, das von SlowMist erstellt und gepflegt wird. Es soll Entwicklern und Nutzern helfen, Sicherheitsrisiken im Zusammenhang mit MCP (Model Context Protocol) zu erkennen und abzuwehren.
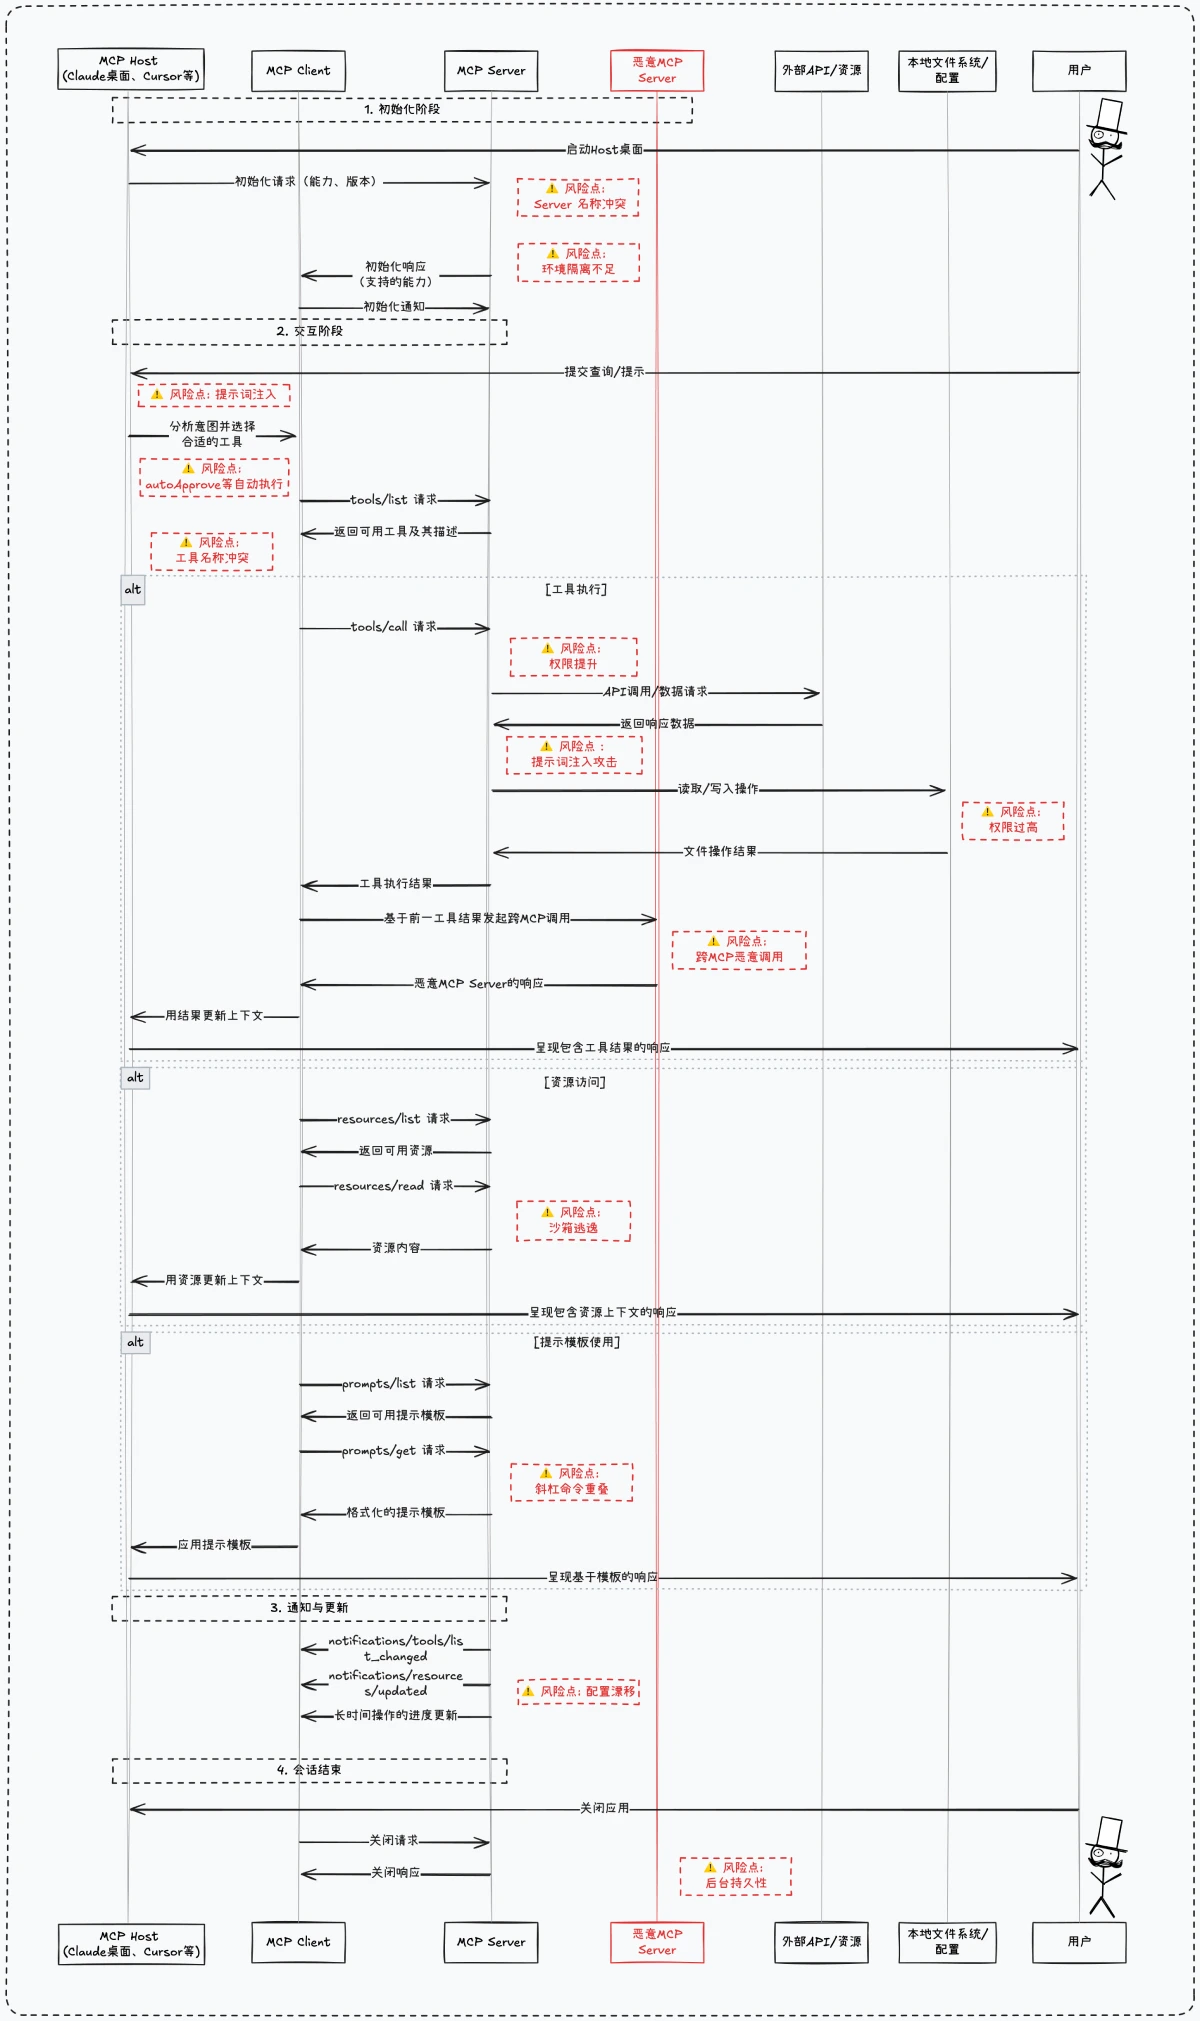
MCP-Server (MCP-Plugin)-Sicherheit
API-Sicherheit
Authentifizierung und Autorisierung: Stellen Sie sicher, dass der Zugriff auf API-Schnittstellen streng kontrolliert wird und nur autorisierten Benutzern oder Systemen gestattet ist.
Eingabevalidierung: Validieren Sie alle Eingaben streng, um Injektionsangriffe zu verhindern.
Ratenbegrenzung: Begrenzen Sie die Häufigkeit von API-Anfragen, um Missbrauch zu verhindern.
Server-Authentifizierung und -Autorisierung
Authentifizierungsmechanismen: Verwenden Sie starke Authentifizierungsmechanismen wie Multi-Faktor-Authentifizierung.
Autorisierungsrichtlinien: Wenden Sie das Prinzip der minimalen Rechte an und gewähren Sie nur die notwendigen Berechtigungen.
Persistenzsteuerung im Hintergrund
Sicherheit der Datenspeicherung: Stellen Sie die Sicherheit der Datenspeicherung sicher und nutzen Sie Verschlüsselungstechniken zum Schutz sensibler Daten.
Datensicherung und -wiederherstellung: Führen Sie regelmäßig Datensicherungen durch und stellen Sie sicher, dass eine schnelle Wiederherstellung möglich ist.
Bereitstellungs- und Laufzeitsicherheit
Sichere Konfiguration: Stellen Sie sicher, dass die Serverkonfiguration den Best Practices für Sicherheit entspricht.
Laufzeitüberwachung: Überwachen Sie den Serverzustand in Echtzeit, um Anomalien frühzeitig zu erkennen.
Code- und Datenintegrität
Code-Audit: Führen Sie regelmäßig Code-Audits durch, um sicherzustellen, dass der Code keine Sicherheitslücken enthält.
Überprüfung der Datenintegrität: Verwenden Sie Hash-Algorithmen und ähnliche Techniken, um die Datenintegrität zu überprüfen.
Supply-Chain-Sicherheit
Abhängigkeitsmanagement: Stellen Sie sicher, dass alle Abhängigkeiten vertrauenswürdig sind, und aktualisieren Sie diese regelmäßig, um bekannte Schwachstellen zu beheben.
Sicherheit von Drittanbietern: Bewerten Sie die Sicherheit von Drittanbieterdiensten, um sicherzustellen, dass diese keine Sicherheitsrisiken einführen.
Überwachung und Protokollierung
Echtzeitüberwachung: Überwachen Sie das Systemverhalten in Echtzeit, um Anomalien zeitnah zu erkennen.
Protokollierung: Erfassen Sie detaillierte Systemvorgangsprotokolle, um spätere Audits zu erleichtern.
Isolation der Aufrufumgebung
Sandbox-Umgebung: Verwenden Sie Sandbox-Techniken, um die Laufzeitumgebungen verschiedener Plugins zu isolieren und zu verhindern, dass bösartige Plugins andere Komponenten beeinträchtigen.
Plattformkompatibilität und Sicherheit
Kompatibilitätstests: Stellen Sie sicher, dass das Plugin auf verschiedenen Plattformen sicher ausgeführt werden kann.
Sicherheitsupdates: Aktualisieren Sie zeitnah die Sicherheits-Patches der Plattform.
Daten- und Privatsphäresicherheit
Datenverschlüsselung: Verschlüsseln Sie sensible Daten sowohl bei der Speicherung als auch bei der Übertragung.
Datenschutz: Gewährleisten Sie den Schutz der Nutzerdaten und halten Sie die einschlägigen gesetzlichen Vorschriften ein.
Ressourcensicherheit (Resources Security)
Zugriffskontrolle auf Ressourcen: Beschränken Sie den Zugriff auf Ressourcen und erlauben Sie diesen nur autorisierten Benutzern.
Überprüfung der Ressourcenintegrität: Überprüfen Sie die Integrität und Herkunft von Ressourcen.
Sicherheit der Tool-Implementierung (Tools Security)
Code-Audit von Tools: Führen Sie regelmäßige Audits des Tool-Codes durch, um sicherzustellen, dass keine Sicherheitslücken vorhanden sind.
Laufzeitüberwachung von Tools: Überwachen Sie den Laufzeitstatus der Tools, um anomales Verhalten zeitnah zu erkennen.
Sicherheit von MCP-Client / MCP-HOST
Sicherheit der Benutzerinteraktion
Validierung von Benutzereingaben: Validieren Sie Benutzereingaben streng, um Injektionsangriffe zu verhindern.
Feedback-Mechanismus für Benutzer: Stellen Sie einen Feedback-Mechanismus bereit, um potenzielle Sicherheitsprobleme frühzeitig zu erkennen.
KI-Steuerung und -Überwachung
Überwachung des KI-Verhaltens: Überwachen Sie das Verhalten der KI in Echtzeit, um anomales Verhalten zu verhindern.
Rechteverwaltung der KI: Beschränken Sie die Rechte der KI, um die Ausführung gefährlicher Aktionen zu verhindern.
Sicherheit der lokalen Speicherung
Datenverschlüsselung: Verschlüsseln Sie lokal gespeicherte Daten.
Zugriffskontrolle auf den Speicher: Beschränken Sie die Zugriffsrechte auf den lokalen Speicher.
Anwendungssicherheit
Code-Audit: Führen Sie regelmäßige Audits des Anwendungscodes durch, um sicherzustellen, dass keine Sicherheitslücken vorhanden sind.
Sicherheitsupdates: Aktualisieren Sie zeitnah die Sicherheits-Patches der Anwendung.
Client-Authentifizierung und -Autorisierung
Authentifizierungsmechanismen: Verwenden Sie starke Authentifizierungsmechanismen wie Multi-Faktor-Authentifizierung.
Autorisierungsrichtlinien: Wenden Sie das Prinzip der minimalen Rechte an und gewähren Sie nur die notwendigen Berechtigungen.
Verwaltung von MCP-Tools und Servern
Plugin-Verwaltung: Verwalten Sie Installation und Aktualisierung von Plugins streng und stellen Sie sicher, dass die Plugin-Quellen vertrauenswürdig sind.
Server-Verwaltung: Stellen Sie eine sichere Konfiguration und einen einwandfreien Betriebszustand der Server sicher.
Prompt-Sicherheit
Prompt-Filterung: Filtern Sie schädliche oder sensible Informationen aus Prompts heraus.
Prompt-Audit: Überprüfen Sie regelmäßig die Verwendung von Prompts.
Protokollierung und Audit
Detaillierte Protokollierung: Erfassen Sie Systemvorgangsprotokolle, um spätere Audits zu erleichtern.
Log-Analyse: Analysieren Sie Protokolle regelmäßig, um potenzielle Sicherheitsprobleme aufzudecken.
Server-Verifizierung und Kommunikationssicherheit
Server-Verifizierung: Stellen Sie sicher, dass der Authentifizierungsmechanismus des Servers sicher ist.
Kommunikationsverschlüsselung: Verwenden Sie Verschlüsselungsprotokolle (z. B. TLS), um die Kommunikationsdaten zu schützen.
Speicherung und Verwaltung von Berechtigungs-Tokens
Verschlüsselte Speicherung von Tokens: Speichern Sie Tokens verschlüsselt.
Rechteverwaltung von Tokens: Verwalten Sie die Token-Berechtigungen streng und wenden Sie das Prinzip der minimalen Rechte an.
Steuerung der automatischen Genehmigung (autoApprove)
Beschränkung der automatischen Genehmigung: Begrenzen Sie den Umfang der automatischen Genehmigung, um bösartige Aktionen zu verhindern.
Sampling-Sicherheit (Sampling Security)
Schutz der Sampling-Daten: Stellen Sie die Sicherheit der Sampling-Daten sicher, um Datenlecks zu verhindern.
Sicherheit bei der Anpassung und dem Aufruf von MCP auf verschiedenen LLMs
Sichere Ausführung des LLM
Isolation der Ausführungsumgebung: Verwenden Sie Sandbox-Techniken, um die Laufzeitumgebung des LLM zu isolieren.
Ausführungsüberwachung: Überwachen Sie den Ausführungsstatus des LLM in Echtzeit, um anomales Verhalten zu verhindern.
Multimodale Sicherheit
Filterung multimodaler Inhalte: Filtern Sie schädliche oder sensible Informationen aus multimodalen Inhalten heraus (z. B. bösartige Prompts in Bildern).
Sicherheit in Szenarien mit mehreren MCPs
Verwaltung mehrerer Instanzen: Verwalten Sie den Betrieb mehrerer MCP-Instanzen streng, um zu verhindern, dass bösartige Instanzen andere Instanzen beeinträchtigen.
Isolation der Instanzen: Verwenden Sie Sandbox-Techniken, um die Laufzeitumgebungen verschiedener Instanzen zu isolieren.
Besondere Sicherheitsaspekte bei kryptowährungsbezogenen MCPs
Wallet-Verwaltung: Verwalten Sie die Zugriffsrechte auf Kryptowährungs-Wallets streng, um einen Diebstahl der Wallets zu verhindern.
Transaktionssicherheit: Stellen Sie die Sicherheit von Kryptowährungstransaktionen sicher und verhindern Sie Manipulationen an Transaktionen.
bis hin zu Multi-MCP-Zusammenarbeitsmechanismen und Sicherheitsaspekten in bestimmten Bereichen (z. B. Kryptowährungsszenarien). Durch die Umsetzung dieser Sicherheitsmaßnahmen kann die Gesamtstabilität und Kontrollierbarkeit des MCP-Systems wirksam verbessert werden, um sicherzustellen, dass die Sicherheit von KI-Anwendungen parallel zu deren rasanter Weiterentwicklung gewährleistet ist.
github:https://github.com/slowmist/MCP-Security-Checklist









